
 Ах, Active Directory Domain Services, или по-простому AD DS — это как шеф на кухне в ресторане Microsoft: он управляет всеми поварами (пользователями), посудой (компьютерами) и даже официантами (группами), чтобы ужин прошёл без сучка и задоринки. А если вы думаете, что для этого нужен дорогущий софт от Microsoft, то вот вам приятный сюрприз — Samba 4!
Это как домашний самогон вместо бренди: открытый исходный код и всё на мази с протоколами Active Directory. Правда, чтобы это всё работало, надо немного потанцевать с бубном вокруг командной строки.
Начинаем с обновления системы — представьте себе, что вы чините машину времени, и чтобы не улететь в эпоху динозавров, нужно сначала обновить прошивку.
Команда sudo apt update && sudo apt upgrade -y превращает вашу систему из древнего динозавра в шустрый спорткар. Затем устанавливаем утилиты вроде curl и wget — они как ваши верные спутники в путешествии по интернету: помогут скачать нужное без лишних вопросов.
Дальше идёт настройка hostname — имя вашего сервера. Если назвать его dc1.company.local звучит как заклинание из Гарри Поттера, не переживайте, просто представьте себя администратором секретной базы.
Проверяем hostname командой hostname — вдруг он решил притвориться кем-то другим? Не забудьте про статический IP-адрес — иначе ваш сервер будет похож на туриста без адреса: никто не сможет его найти.
Настройка времени через chrony — дело святое. Вы же не хотите, чтобы ваши серверы спорили о том, который сейчас час? Добавляем серверы времени из pool.debian.pool.ntp.org и разрешаем клиентам синхронизироваться.
Если кто-то спросит вас про ntp-серверы, расскажите им анекдот: «Почему программисты любят точное время? Потому что без синхронизации их баги начинают жить собственной жизнью!»
Теперь самое вкусное — установка Samba и всех её зависимостей. Тут главное не запутаться в пакетах! Представьте себе кухню с множеством специй: samba-dsdb-modules добавит перчика безопасности, а winbind поможет связать всё вместе так же ловко, как повар связывает ингредиенты в идеальное блюдо.
Не забываем остановить службы перед тем, как менять конфигурацию — иначе это будет похоже на попытку менять колёса у машины во время гонки Формулы-1.
И да, переименовываем старый smb.conf в smb.conf.original — пусть лежит на память о старых добрых временах.
Редактируем krb5.conf — здесь прописываем имя домена и сервера так точно, будто пишем любовное письмо своей системе безопасности. В разделе realms указываем все необходимые параметры; если что-то пойдёт не так, помните старую IT-шутку: «Если Kerberos настроен неправильно – никто вас не пустит… даже вы сами».
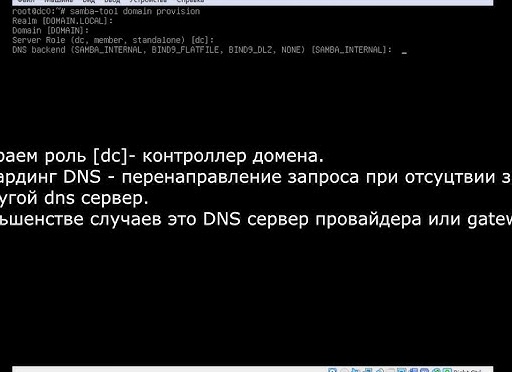
Создаём новый домен Active Directory с помощью samba-tool domain provision —use-rfc2307 —interactive — тут вам предстоит отвечать на вопросы словно на собеседовании: Realm? COMPANY.LOCAL! Domain?
COMPANY! Администраторский пароль? Только самый надёжный – никакой «12345» или «password».
Запомните правило: пароль должен быть сложнее рецепта бабушкиного борща.
После копирования конфигурации Kerberos запускаем службу Samba AD DC и проверяем статус командой systemctl status samba-ad-dc – если видите «active (running)», поздравляю! Ваш сервер живее всех живых!
Настройка клиента тоже требует внимания – особенно DNS-записей.
На Debian смотрим файл /etc/resolv.conf; если там бардак – перезагружаемся и молимся богам сетевых протоколов.
Samba 4 — альтернатива AD DS с открытым исходным кодом.
«Использование Samba 4 для создания домашнего самогонного Active Directory — интересный путь к управлению пользователями и компьютерами. Обновление системы и настройка hostname как ключевые шаги в этом процессе, требующие внимания и точности.»
«Самогон Samba 4 — открытый источник AD DS.»