
 Если вы думаете, что настроить сетевую безопасность на Linux — это скучнее просмотра крапивы в дождь, то Firewalld готов доказать обратное. Этот парень — как швейцарский нож для вашего трафика: режет, крутит, направляет и вообще держит всю сетевую тусовку под контролем. Представьте его в образе строгого, но справедливого охранника на входе в ночной клуб Ubuntu: он решает, кто пойдет на вечеринку, а кто останется у дверей с носом.
Начинаем нашу эпопею установки с простой команды apt install -y firewalld — всё как у доброго повара: быстро и без лишних вопросов. Знаете, как в анекдоте про программиста: «Установил программу, перезагрузился и… всё заработало!» Да-да, бывает и такое счастье.
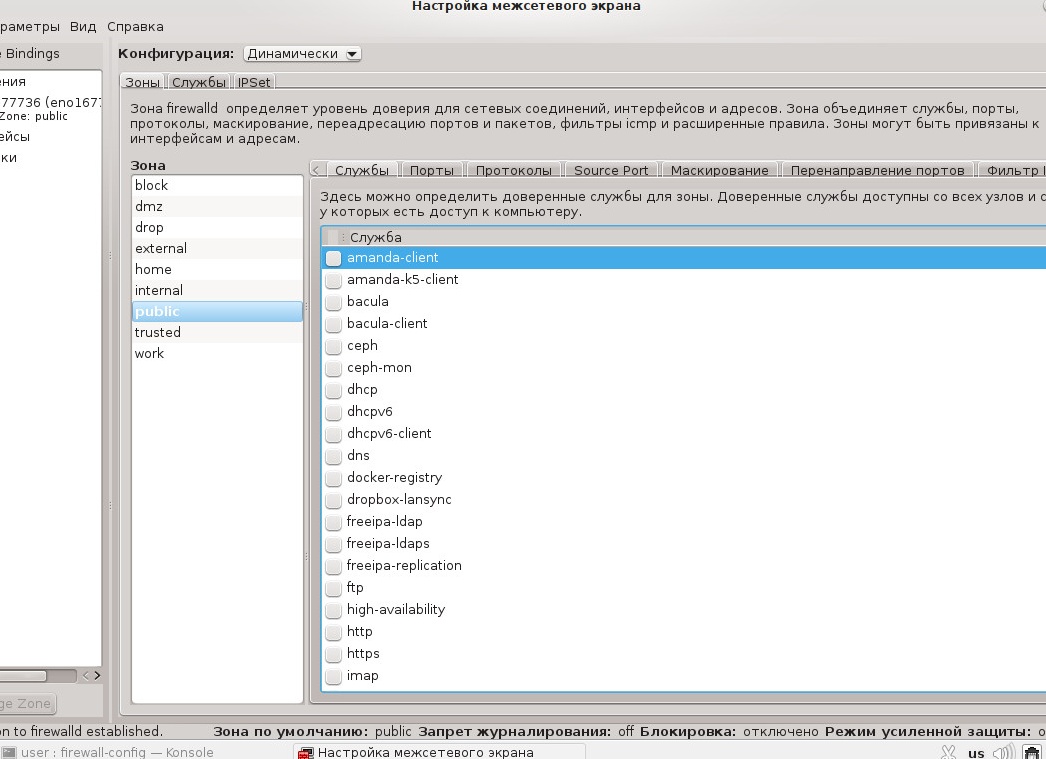
После того как Firewalld занял свое законное место в системе, пора проверить зоны — эти невидимые границы безопасности.
Можно сказать, что это своего рода VIP-зоны для ваших интерфейсов. Команда firewall-cmd —list-all-zones | less покажет вам все эти «клубы», где тусуются ваши сетевые интерфейсы. Обычно они устраиваются в public — вроде общедоступного парка с лавочками и фонарями.
Но мы же не хотим пускать туда всех подряд, правда? Поэтому отправляем интерфейсы в зону trusted — там как раз для своих компания.
Меняем зону по умолчанию на trusted командой firewall-cmd —set-default-zone=trusted — теперь новые интерфейсы будут попадать прямо в этот элитный клуб без лишних проверок. Это почти как если бы вы назначили своему коту личного швейцара: «Вход только по пропускам!»
Далее переносим конкретные интерфейсы ens33 и ens34 туда же.
Вспоминается старый анекдот про системного администратора: «Почему ты меняешь IP-адреса? — Чтобы они чувствовали себя нужными!» Аналогично и здесь — мы говорим им: «Ребята, идите сюда, тут безопасно!»
Не забудьте сохранить изменения командой firewall-cmd —runtime-to-permanent. Иначе после перезагрузки ваш труд исчезнет быстрее, чем обещания после новогодней ночи.
Чтобы убедиться, что все работает без сучка и задоринки, перезапускаем службу Firewalld через systemctl restart firewalld.service — представьте себе дирижера оркестра, который взмахивает палочкой и говорит: «Играй!»
Проверяем состояние зоны trusted командой firewall-cmd —info-zone=trusted — вот где можно увидеть полный список гостей вечеринки и правила их поведения.
Теперь переходим к самому интересному — настройке переадресации портов. Допустим, у вас есть порт 44 (не путать с номером любимой бабушки), который нужно перенаправить на более солидный порт 4444.
Делается это просто: firewall-cmd —add-forward-port=port=44:proto=tcp:toport=4444:toaddr=192.168.2.2. Это словно пересылка писем из одного почтового ящика в другой — никто ничего не потеряет!
Проверяем еще раз зону trusted на наличие нового правила и сохраняем изменения навсегда. Вся эта процедура напоминает мне рассказ про администратора сети, который так хорошо настроил переадресацию портов, что даже соседский кот мог зайти к нему в систему (конечно же виртуально).
В итоге настройка Firewalld превращается из страшной сказки о непонятных командах в веселую игру с зональными переключателями и магией перенаправлений.
Главное — не забывать сохранять изменения и перезапускать службы вовремя; иначе ваша сеть может стать похожа на вечеринку без охраны: весело всем кроме хозяина.
Так что дерзайте! Пусть ваш Firewalld будет таким же надежным стражем вашей сети, каким был бы капитан Очевидность среди айтишников: всегда на посту и всегда готов прийти на помощь!