
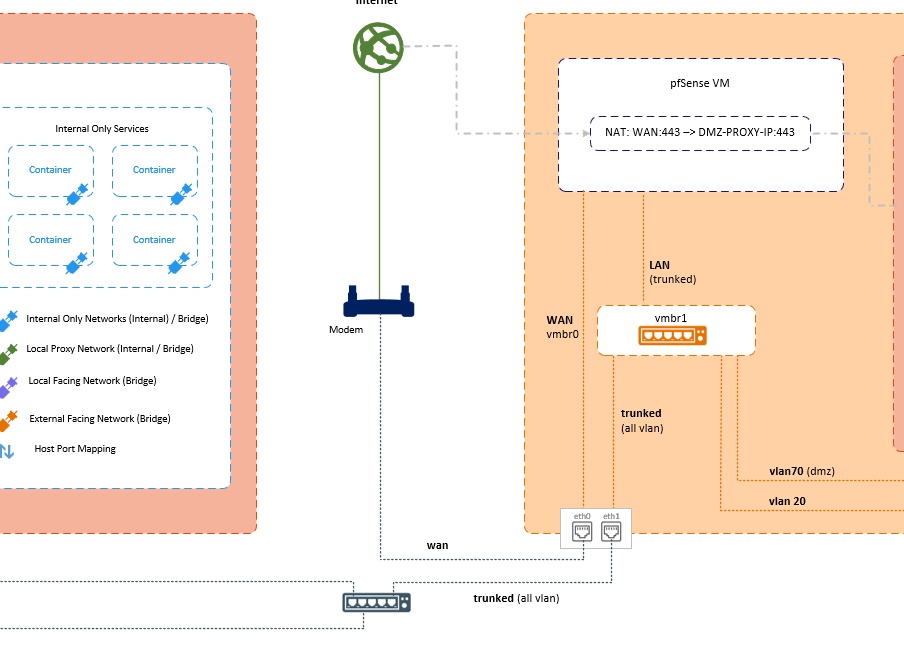
 Ах, Docker и его сетевые приключения — это почти как семейный ужин у бабушки: все сидят за одним столом, но каждый хочет поговорить только со своим соседом, а не с дядей Васей, который постоянно прерывает разговор своими историями про рыбалку. Вот и в мире контейнеров так: нужно создать уютные изолированные сети, где каждый контейнер чувствует себя комфортно и общается только с теми, с кем договорился. Иначе будет полный хаос — данные разбегутся по всем углам, а безопасность упадет ниже плинтуса.
Docker предлагает нам целый арсенал сетевых драйверов — bridge, host и overlay.
Это как выбирать между разными видами общественного транспорта: мостовая сеть (bridge) — автобус, который ходит по одному городу; host — личный автомобиль без ограничений; а overlay — это уже межгородской экспресс с охраной на борту. Мостовая сеть по умолчанию позволяет контейнерам на одном хосте болтать друг с другом без проблем — словно старые друзья за чашкой чая. Но если хочется устроить закрытый клуб для избранных контейнеров, то тут на помощь приходит пользовательская мостовая сеть.
Представьте себе вечеринку в стиле «только свои» — никто чужой не пройдет!
И вот вы создаете свою сеть командой вроде docker network create —driver bridge my_custom_network и запускаете там контейнеры. Они начинают болтать между собой как старые приятели: «Привет, ты кто?
А я тут новый сервис!» А те, что вне этой тусовки, даже не подозревают о их существовании. Это очень удобно для организации внутреннего общения в больших приложениях — чтобы никто лишний не сунул нос в ваши дела.
Конечно же, безопасность превыше всего! Открывать все порты подряд — это как оставить дверь дома настежь и ждать гостей… или грабителей.
Лучше открыть лишь самые необходимые двери (порты), чтобы обмен данными проходил строго по расписанию. Например, если база данных сидит внутри сети и никому не светит свой порт наружу — злоумышленник может только мечтать о взломе.
А если вам вдруг захочется устроить международную конференцию между контейнерами на разных хостах (читай: разных серверах), тогда на сцену выходит оверлейная сеть. Она шифрует данные так надежно, что даже шпион Джеймс Бонд бы сломал голову над расшифровкой сообщений!
Удобно масштабировать приложения на несколько машин без риска раскрыть секреты.
Но знаете ли вы самый главный секрет? По умолчанию Docker запускает контейнеры от имени пользователя root — то есть супергероя с ключами от всех дверей.
Представьте себе офисного работника с доступом ко всем сейфам компании! Если этот пользователь попадется злоумышленнику, беда неизбежна.
Поэтому лучше создать внутри контейнера скромного пользователя без прав root и заставить его работать под своей учеткой. Это как дать ключи от офиса только уборщице: она делает свою работу отлично, но до сейфа добраться не сможет.
В Dockerfile для этого достаточно прописать пару строчек:
FROM alpine
RUN addgroup -S appgroup && adduser -S appuser -G appgroup
USER appuser
И voilà!
Теперь ваш контейнер работает под именем appuser и чувствует себя гораздо безопаснее.
Еще один лайфхак от продвинутых пользователей Linux в Docker — управлять возможностями (capabilities) контейнера. По умолчанию они получают чуть ли не суперспособности героя комиксов Marvel, но зачем им все эти фишки? Лучше отключить всё лишнее командой —cap-drop=ALL и включить только нужное через —cap-add=NET_ADMIN для работы с сетью.
Так ваш контейнер станет настоящим спецназом: сильным там где надо и незаметным там где можно.
Docker-сетевые драйверы позволяют создавать изолированные пространства для общения контейнеров, обеспечивая безопасность и порядок в приложениях. Пользовательские мостовые сети — это отличный способ устроить «закрытую вечеринку», где контейнеры общаются только с теми, кому доверяют.